
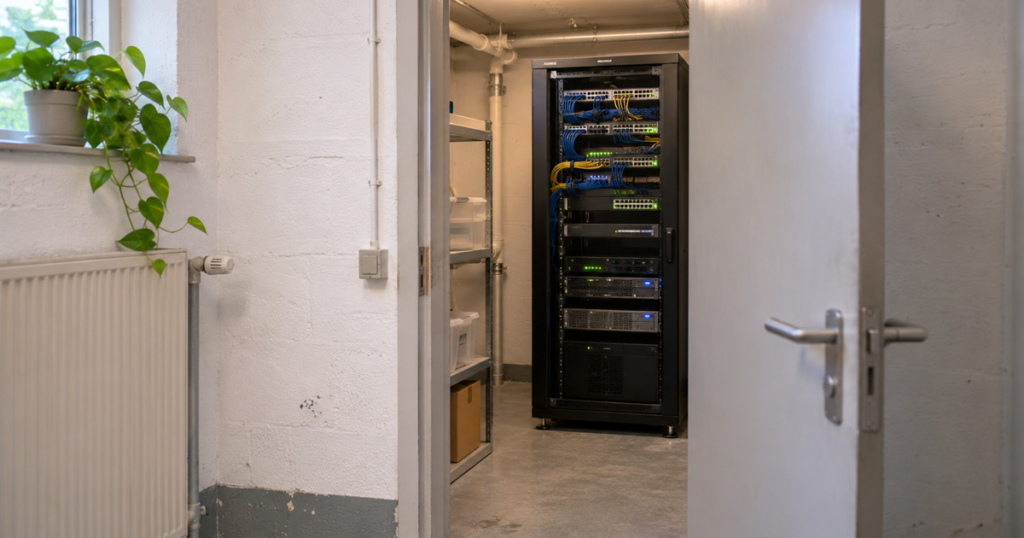
En stor del af en sikkerhedsaudit kan gennemføres på afstand med videomøder, delte dokumenter og udtræk fra systemerne. Det, der foregår fysisk, som adgang til lokaler, serverrum og arbejdspladser, og den måde medarbejderne faktisk arbejder ved skærmen, ses bedst af en auditor, der er til stede.
Valget behøver ikke være enten eller. En audit kan blandes, så dokumenter og interview tages på afstand, og et kortere besøg bruges på det, der kun kan ses på stedet. Det vigtige er, at valget træffes bevidst og står skrevet, så en læser af rapporten ved, hvad auditor har set med egne øjne.
Hvad der kan gøres på afstand
Fjernaudit, eller remote audit, er en audit, hvor auditor bruger informations- og kommunikationsteknologi i stedet for at møde op. Det internationale akkrediteringsforum IAF har et dokument om netop det, skrevet til certificeringsorganer. Det kan bruges som beskrivelse af god praksis for andre.
Dokumentet nævner fire ting, teknologien kan bruges til:
- møder og interview via video,
- gennemgang af dokumenter med fjernadgang, enten mens parterne er online sammen eller hver for sig,
- optagelse af bevis, fx skærmbilleder og udtræk,
- visuel adgang til steder, der er svære at komme til, fx via kamera.
I en sikkerhedsaudit dækker det det meste af gennemgangen af politikker, procedurer, risikovurderinger, logs og brugerlister. Mange interviews kan også klares på video.
Hvad der kun ses på stedet
IAF-dokumentet siger, at et virtuelt sted ikke kan omfatte processer, der skal udføres fysisk, fx lager, produktion, installation eller reparation. Overført til en sikkerhedsaudit gælder det fx
- om døren til serverrummet faktisk er låst, og hvem der kan komme ind,
- om skærme er låst, når medarbejderne går fra dem,
- hvordan udstyr bortskaffes, og hvor gamle diske opbevares,
- hvordan produktionsudstyr er koblet til netværket.
NIS 2-lovens vejledning nævner fysisk adgang til enhedens faciliteter som noget, der kan logges. Et adgangslog kan hentes på afstand. Om loggen passer med virkeligheden ved døren, ses bedst på stedet.
Observation ved skærmen giver også noget, interview ikke giver. En medarbejder kan forklare en procedure korrekt og alligevel arbejde anderledes. Det er derfor, standarderne for finansiel revision ikke regner forespørgsel alene for tilstrækkelig til at vise, at en kontrol virker. De er skrevet til regnskaber, men pointen holder også her.
Aftal fjernadgangen på forhånd
Efter IAF-dokumentet bør parterne blive enige om teknologien på forhånd, og aftalen bør tage højde for både informationssikkerhed og beskyttelse af persondata. Er parterne ikke enige, bruges andre metoder. Det giver mening i en sikkerhedsaudit, hvor auditor kan få adgang til følsomme oplysninger.
Aftalen kan fx fastlægge mødeværktøj og delingsplatform, om der må gemmes skærmbilleder, hvor længe materialet opbevares, og hvem hos jer der giver og fjerner adgangen. Den hører naturligt hjemme i auditaftalen.
Dokumentet peger også på, at deltagerne skal kunne bruge teknologien, og at alle bør være opmærksomme på, hvordan den kan påvirke, om de indsamlede oplysninger er gyldige og objektive. Et skærmbillede, som medarbejderen selv har valgt og beskåret, er et andet bevis end et udtræk, auditor ser blive lavet.
Planen og rapporten siger, hvad der blev gjort hvor
God praksis efter IAF-dokumentet er, at auditplanen angiver, hvordan og i hvilket omfang fjernaudit bruges, og at rapporten oplyser, hvor meget der blev gjort på afstand, og hvor godt det fungerede. Det er værd at bede om i opdraget.
Står det ikke i rapporten, kan en læser tro, at auditor har set et serverrum, der kun er beskrevet i et dokument. Hvad en rapport bør indeholde i øvrigt, står i NIS2-auditrapporten.
Den samme skelnen hos tilsynet
For virksomheder omfattet af NIS 2-loven findes samme skelnen i tilsynsreglerne. Myndigheden kan føre tilsyn med væsentlige enheder ved kontrol på stedet og ved eksternt tilsyn (§ 21, stk. 1, nr. 1). Lovforslagets bemærkninger forstår eksternt tilsyn som tilsyn uden fysisk tilstedeværelse, eksempelvis på skriftligt grundlag. Det er vores forenkling af bemærkningerne. Hvad der sker, når tilsynet kommer forbi, står i kontrol på stedet.
Skal auditor besøge en leverandør, fx et datacenter, er det en anden opgave med egne aftaler. Den hører under audit hos leverandøren.
Hvad det kræver, og hvad det koster at lade være
En blandet audit kræver, at I på forhånd beslutter, hvad der tages på afstand, og hvad der kræver et besøg. Det kræver også, at fjernadgangen er sat op og testet, før den første samtale, så tiden ikke går med teknik.
Tages alt på afstand uden overvejelse, mangler det fysiske i billedet. Rapporten kan så give et indtryk af kontrol, som ingen har set efter i lokalerne.
Det skal I lade være med
- At lade dokumentet stå i stedet for døren · et adgangslog viser ikke, om døren står åben.
- At give fjernadgang uden aftale · auditor får adgang til følsomme oplysninger.
- At acceptere en rapport, der ikke siger, hvad der blev set på stedet · læseren kan ikke skelne.
Det skal auditten kunne vise
- ☐ I planen: hvilke områder der tages på afstand, og hvilke på stedet.
- ☐ En aftale om værktøjer, opbevaring og fjernelse af adgang.
- ☐ I rapporten: hvor meget der blev gjort på afstand, og hvordan det fungerede.
- ☐ Observationer på stedet med dato og lokation.
Kilder
- International Accreditation Forum, IAF MD 4:2025, Issue 3, afsnit 0, 3.1 og 4.1-4.2, https://iaf.nu/iaf_system/uploads/documents/IAF_MD_4_Issue_3_30012025.pdf, læst 12. november 2026.
- Lov nr. 434 af 6. maj 2025 om foranstaltninger til sikring af et højt cybersikkerhedsniveau (NIS 2-loven), § 21, https://www.retsinformation.dk/eli/lta/2025/434, læst 12. november 2026.
- Lovforslag L 141 (2024-25), bemærkninger til tilsynsbestemmelserne, https://www.retsinformation.dk/api/pdf/248044, læst 12. november 2026.
- IAASB, ISA 315 (Revised 2019) med følgeændringer, herunder ISA 330 A26, https://www.iaasb.org/_flysystem/azure-private/publications/files/ISA-315-Full-Standard-and-Conforming-Amendments-2019-.pdf, læst 12. november 2026.
- Styrelsen for Samfundssikkerhed, Vejledning til NIS 2-loven. Implementering af cybersikkerhedsforanstaltninger, 1. udgave juni 2025, afsnit 2.b, https://samsik.dk/wp-content/uploads/2025/08/Vejledning-til-implementering-af-cybersikkerhedsforanstaltninger.pdf, læst 12. november 2026.
Senest gennemgået: november 2026.
Næste skridt
Læs også: Interviews i auditten · Forløbet i en sikkerhedsaudit
→ Kontakt · Tlf. 70 13 63 23 · Cybersikkerhedsaudit hos Nielco IT



