
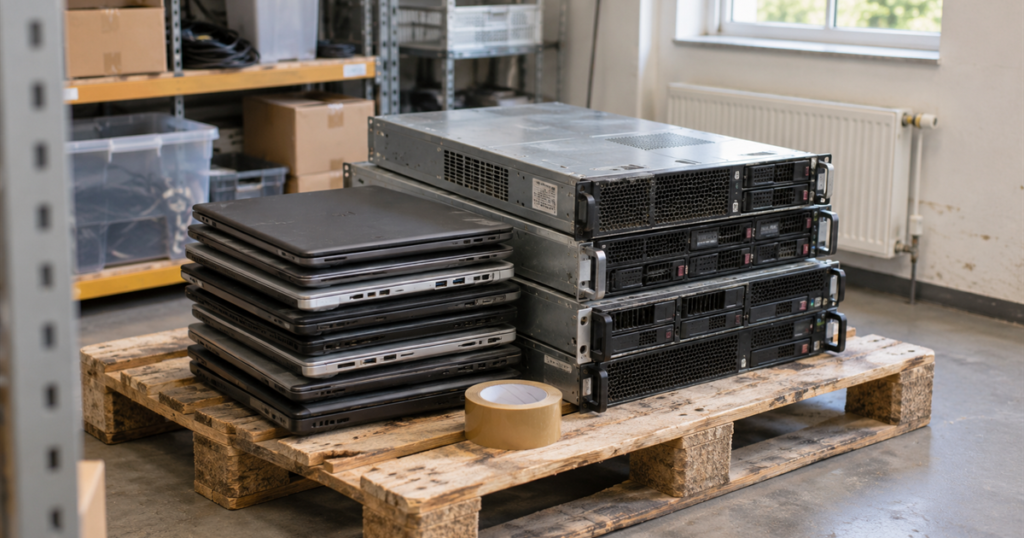
Systemer bliver taget i brug med projektplaner og godkendelser. De bliver lukket med langt mindre opmærksomhed. Gamle servere står tændt, data ligger tilbage hos en tidligere leverandør, og diske forlader huset uden at være slettet.
Styrelsen for Samfundssikkerheds vejledning kræver en dokumenteret procedure for cybersikkerhed, når net- og informationssystemer afvikles eller bortskaffes. Det er livscyklussens sidste led, og det er et punkt, myndigheden har spurgt direkte til.
Kravet
Lovens § 6, stk. 1, nr. 5, nævner sikkerhed ved erhvervelse, udvikling og vedligeholdelse af net- og informationssystemer. Punktet er beskrevet nærmere i afsnit 5.a i styrelsens foranstaltningsvejledning fra juni 2025.
Her står et egentligt krav om dokumenterede procedurer for cybersikkerhed, når net- og informationssystemer afvikles eller bortskaffes. Kravet står sammen med procedurerne for anskaffelse og udvikling, som er beskrevet i sikkerhed ved anskaffelse, udvikling og vedligeholdelse.
Styrelsens spørgeskema til kommunerne fra maj 2026 har et udsagn, der næsten gentager kravet: enheden har en procedure for cybersikkerhed ved afvikling og bortskaffelse af net- og informationssystemer. Skemaet er skrevet til kommuner. Det siger intet om, hvad en privat virksomhed vil blive spurgt om, men det viser, at punktet er på myndighedens liste.
Tilgrænsende anbefalinger
To andre afsnit i vejledningen hænger sammen med bortskaffelsen.
Afsnit 9.c om aktiver anbefaler instruktioner for håndtering af aktiver i hele livscyklussen, inklusive bortskaffelse. Det anbefaler også, at udleverede aktiver returneres eller slettes uigenkaldeligt, når et ansættelses- eller aftaleforhold ophører.
Afsnit 4 om leverandører nævner, at aftaler kan indeholde leverandørens forpligtelser ved ophør, herunder udlevering og bortskaffelse af data. Det er et forslag, men det er ofte det eneste sted, hvor data hos en tidligere leverandør bliver håndteret.
Hvad en procedure typisk dækker
Kilderne fastlægger ikke proceduren nærmere. Det følgende er praksis.
En brugbar procedure svarer på, hvem der beslutter, at et system lukkes, og hvem der kvitterer for, at det er sket. Den beskriver, hvad der sker med data: om de flyttes, arkiveres eller slettes, og hvordan sletningen dokumenteres. Den beskriver, hvad der sker med adgange, konti, certifikater og integrationer til andre systemer, så de ikke lever videre. Og den beskriver, hvad der sker med det fysiske udstyr.
For systemer hos en leverandør beskriver proceduren også, hvordan I får data tilbage, og hvordan leverandøren bekræfter sletningen.
Sådan efterprøver en audit proceduren
Fremgangsmåden er praksis.
Dokumentet. Auditor ser, om proceduren findes, er godkendt og dækker både egne og leverede systemer.
Aktivregistret. Auditor sammenholder aktivregistret med virkeligheden. Systemer, der er markeret som lukket, men stadig svarer, eller systemer, der er forsvundet fra registret uden en afslutning, er tegn på, at proceduren ikke bruges.
Et forløb. Auditor vælger et system, der er lukket i perioden, og følger det fra beslutning til sidste kvittering. Blev data håndteret efter proceduren? Blev konti og integrationer lukket? Findes der bevis for sletning eller destruktion af udstyret? Sådan sporer man et enkelt forløb, og det har en selvstændig artikel om sagssporing.
Leverandøraftalerne. For en afsluttet leverandøraftale ser auditor, om aftalen havde vilkår for ophør, og om de blev brugt. Det hører også under leverandørstyringen.
En compliance-audit ser efter, om proceduren findes og bruges. Om der er tekniske rester på diske, i backup eller i konfigurationer, kræver en teknisk gennemgang.
Hvorfor punktet bliver overset
Udfasning sker ofte som en del af et andet projekt. Det nye system får al opmærksomhed, og det gamle bliver slukket, når nogen kommer i tanke om det. Ingen har ejerskab til lukningen, og den, der kendte systemet bedst, er måske allerede flyttet til en anden opgave.
Proceduren er derfor mindst lige så meget et spørgsmål om ejerskab som om teknik. Hvem i jeres organisation har ansvaret for, at et lukket system faktisk er lukket? Den samme tanke gælder ændringsstyringen, hvor en lukning også er en ændring.
Hvad det kræver, og hvad det koster at lade være
En procedure for afvikling og bortskaffelse kan for de fleste skrives på et par sider og knyttes til den eksisterende ændringsstyring. Det tunge er at gå de systemer igennem, der allerede er lukket, og se, om der ligger noget tilbage.
Uden proceduren mangler I et dokument, vejledningen kræver. Data, der burde være slettet, kan ligge hos tidligere leverandører eller på udstyr, der er solgt videre, og konti til lukkede systemer kan stadig give adgang.
Det skal I lade være med
- At lade lukningen være en del af det nye projekt uden egen ejer · så bliver den glemt.
- At slette systemet fra registret, før det er afviklet · registret og virkeligheden glider fra hinanden.
- At afslutte en leverandøraftale uden at få data tilbage eller sletning bekræftet · data lever videre uden for jeres kontrol.
Det skal auditten kunne vise
- ☐ En dokumenteret og godkendt procedure for afvikling og bortskaffelse.
- ☐ Et eksempel på et lukket system fulgt fra beslutning til kvittering.
- ☐ Bevis for sletning af data eller destruktion af udstyr.
- ☐ Lukkede konti og integrationer for afviklede systemer.
- ☐ Vilkår for ophør i leverandøraftaler og bekræftelser fra leverandører.
Kilder
- Lov nr. 434 af 6. maj 2025 (NIS 2-loven), § 6, stk. 1, nr. 5, læst 12. november 2026.
- Styrelsen for Samfundssikkerhed, Vejledning til implementering af cybersikkerhedsforanstaltninger, 1. udgave juni 2025, afsnit 4, 5.a og 9.c, læst 12. november 2026.
- Styrelsen for Samfundssikkerhed, Spørgeskema kommunerne 2026, udsagn 5.A.4, læst 12. november 2026.
Senest gennemgået: november 2026.
Næste skridt
Find det sidste system, I har lukket, og prøv at vise, hvad der skete med data, konti og udstyr.
Læs også: Aktiver efter punkt 12 · Personalesikkerhed i auditten
→ Kontakt · Tlf. 70 13 63 23 · NIS2-audit hos Nielco IT



