Det er sjældent en plan, der sætter en sikkerhedsaudit i gang. Oftest er det en kunde, en forsikring, en bestyrelse eller en hændelse, der beder om et svar, som ingen kan give med noget i hånden. Artiklerne her tager anledningerne én ad gangen og viser, hvilket krav der måles imod i hver, og hvem der skal læse resultatet. Flere af dem siger også, hvornår en mindre gennemgang er nok.
Overblik og rytme
Krav udefra
Ledelsen og forandringer
Efter det, der gik galt
Sådan bruger I siden
Find den anledning, der ligner jeres, og læs den artikel først. Den fortæller, hvem der skal bruge resultatet, og dermed hvilken målestok auditten skal have. Er der flere anledninger på én gang, fx en kunde og en forsikring, så skriv dem begge ind i opdraget, så én gennemgang kan bruges til begge svar. Overvej også, om et IT-sikkerhedstjek dækker behovet.
Hvad det kræver, og hvad det koster at lade være
Det kræver, at nogen i ledelsen ejer spørgsmålet og kan sige, hvem svaret skal til. Venter I, til kunden, forsikringen eller bestyrelsen spørger igen, bliver svaret skrevet under tidspres og ofte uden bevis, og et ja uden belæg kan blive dyrere end det nej, det erstattede.
Det skal I lade være med
- At svare ja til et spørgeskema uden at kunne vise det · svaret skal holde, når nogen spørger ind.
- At udlevere hele auditrapporten til en kunde · den er skrevet til jeres ledelse.
- At vente med auditten, til hændelsen er glemt · læringen forsvinder hurtigt.
Det skal auditten kunne vise
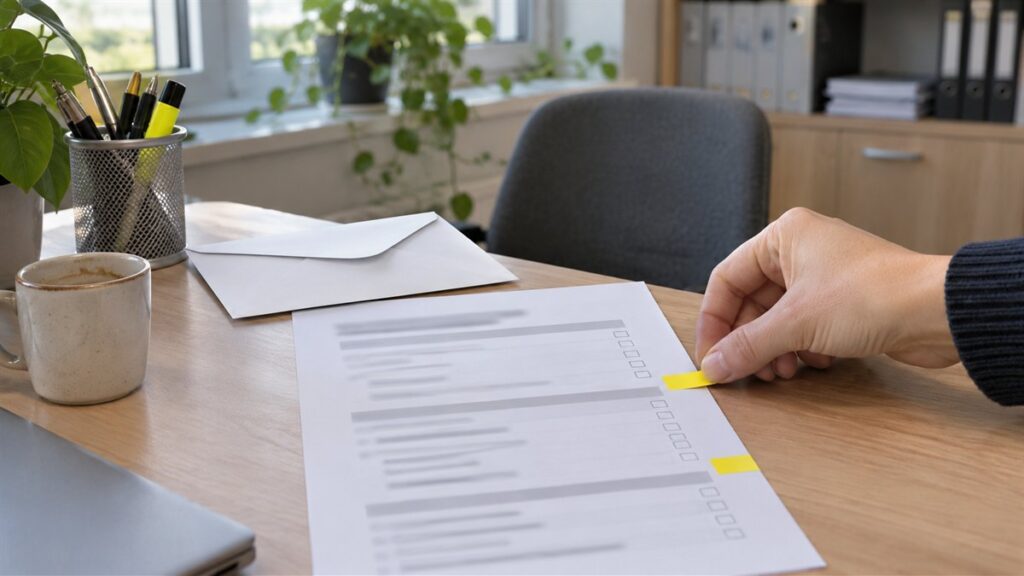
- ☐ Den anledning, der satte auditten i gang.
- ☐ Hvem der skal have resultatet, og i hvilken form.
- ☐ Den målestok, der passer til anledningen.
- ☐ Hvornår den næste gennemgang bør ligge.
Senest gennemgået: november 2026.
Næste skridt
Læs også: IT-sikkerhedstjek for mindre virksomheder · Spørgsmål om sikkerhedsaudit
→ Kontakt · Tlf. 70 13 63 23 · Cybersikkerhedsaudit hos Nielco IT