
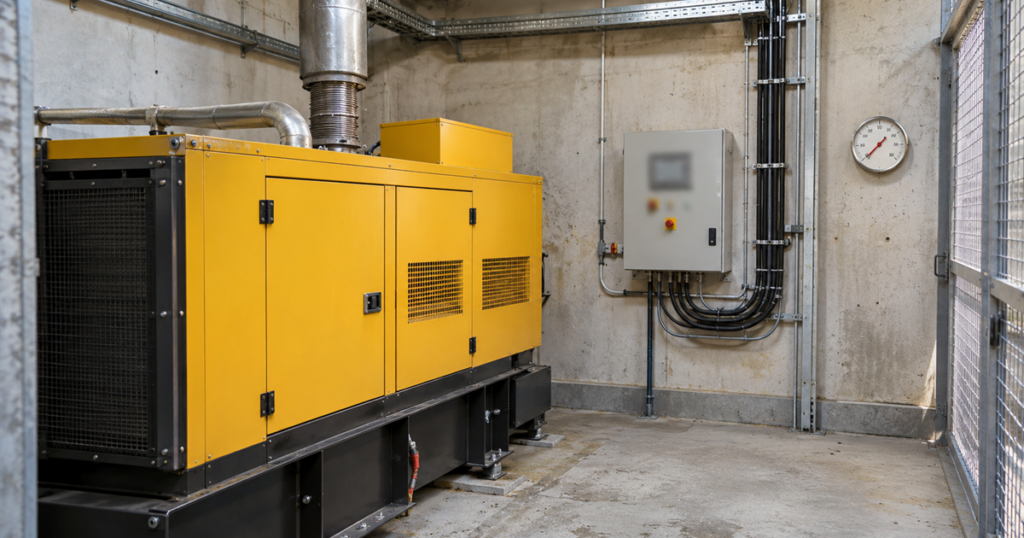
Punkt 13 i bilaget til forordning 2024/2690 stiller fysiske krav til digitale enheder. De skal beskytte deres systemer mod svigt i forsyninger som el, tele og klimaanlæg, fastsætte egne kontroltærskler for fysiske og miljømæssige trusler og have sikkerhedsperimetre med adgangskontrol og løbende overvågning af lokalerne.
For et datacenter er punktet kernen i forretningen. For en udbyder af administrerede tjenester med et enkelt serverrum er det ofte det punkt, der er tænkt mindst over. Forordningen gælder begge, og en audit ser efter det samme bevis.
Hvem punktet rammer
Forordningen gælder for de relevante enheder i artikel 1, herunder udbydere af datacentertjenester, cloudcomputingtjenester og administrerede tjenester. Webhosting alene er efter Digitaliseringsstyrelsens FAQ ikke omfattet af NIS 2-loven. Leverer en hostingvirksomhed også cloud- eller datacentertjenester, kan den være omfattet. Grænsen er trukket op i forordningen og hostingvirksomheden.
Datacenterudbydere har desuden egne kriterier for, hvornår en hændelse er væsentlig. Efter forordningens artikel 8 gælder det bl.a., når den fysiske adgang til et datacenter, udbyderen driver, er bragt i fare. Den fysiske sikkerhed er altså også et spørgsmål om underretning. Kriterierne står i væsentlig hændelse efter forordningen.
Forsyninger i punkt 13.1
Efter punkt 13.1.2 skal enheden, hvor det er relevant, bl.a.:
- beskytte faciliteterne mod strømsvigt og andre forstyrrelser i forsyninger som el, tele, vand, gas, spildevand, ventilation og klimaanlæg
- overveje reservekapacitet i forsyningerne
- beskytte el- og telekabler mod aflytning og beskadigelse
- overvåge forsyningerne og rapportere begivenheder uden for kontroltærsklerne
- indgå kontrakter om nødforsyning, fx brændstof til nødstrøm
- overvåge, vedligeholde og teste el-, temperatur- og fugtighedskontrol, tele og internetforbindelse.
Listen er forenklet gengivet.
Fysiske og miljømæssige trusler i punkt 13.2
Efter punkt 13.2.2 træffer enheden foranstaltninger mod fysiske og miljømæssige trusler. Den fastsætter minimums- og maksimumskontroltærskler for dem og overvåger miljøparametrene.
Forordningen fastsætter ikke selv tærsklerne. Enheden skal altså beslutte, hvad der er for varmt, for fugtigt eller for meget vand på gulvet, og skrive det ned. En overvågning uden fastsatte tærskler kan ikke sige, hvornår der skal reageres.
Perimeter i punkt 13.3
Efter punkt 13.3.2 skal enheden, forenklet gengivet:
- fastlægge sikkerhedsperimetre ud fra risikovurderingen
- have adgangskontrol og kontrollerede adgangspunkter
- sikre den fysiske sikkerhed i kontorer, lokaler og faciliteter
- løbende overvåge lokalerne for uautoriseret fysisk adgang.
Det sidste krav kræver en overvågning, der faktisk ser efter uautoriseret adgang, fx alarmer eller logs fra adgangskontrollen, der bliver fulgt op.
Sådan prøver auditor punktet
Arbejdsgangen er almindelig praksis.
Dokumenterne kommer først. Hvilke forsyninger er der, hvilke reserver findes, og hvilke kontrakter om nødforsyning er indgået? Hvilke kontroltærskler er fastsat for temperatur, fugt og andre parametre? Hvordan er perimetrene beskrevet?
Dernæst følger auditor nogle spor. Testen af nødstrømmen er et godt eksempel. Auditor beder om rapporten fra den seneste test og ser efter, hvor længe anlægget kørte, og om der var fejl. Et udtræk fra miljøovervågningen viser, om tærsklerne er brugt, og om overskridelser er rapporteret.
Ved perimetrene beder auditor om log fra adgangskontrollen for en periode og vælger nogle adgange. Kan de forklares med en arbejdsopgave? Er der adgange uden for normal arbejdstid, og er de fulgt op?
En besigtigelse af lokalerne er den mest direkte kontrol. Den viser, om dørene, der står i dokumentationen, også er låste i virkeligheden. Lovens tilsvarende krav er beskrevet i fysisk adgang i NIS2-auditten.
Bruger enheden selv et datacenter hos en anden, ligger mange af kravene hos leverandøren. Hvordan kunden får vished om leverandørens fysiske sikkerhed, hører til kundens kontrol med IT-leverandøren. Enhedens egen leverandørstyring står i udbyderens egne leverandører.
Serverrummet hos en MSP
Mange udbydere af administrerede tjenester har intet datacenter, men et serverrum eller et skab på kontoret. Punkt 13 gælder også der, i det omfang kravene er relevante. Auditor ser efter de samme ting i mindre skala. Hvem har nøgle? Er der strøm nok til at lukke systemerne ordentligt ned? Hvem får besked, hvis temperaturen stiger? Krav, der vælges fra, begrundes efter artikel 2, stk. 2.
Hvad det kræver, og hvad det koster at lade være
Det kræver en oversigt over forsyninger og reserver, fastsatte kontroltærskler, kontrakter om nødforsyning, testrapporter og en beskrivelse af perimetrene med adgangskontrol og overvågning. Facility, drift og den sikkerhedsansvarlige skal arbejde sammen om det.
Et fysisk svigt i et datacenter rammer alle de kunder, der har systemer der, på én gang. Uden test af nødforsyningen ved enheden ikke, om den virker, før den skal bruges.
Det skal I lade være med
- At overvåge miljøet uden fastsatte tærskler · punkt 13.2.2 kræver minimums- og maksimumskontroltærskler.
- At regne med nødstrøm, der ikke er testet · punkt 13.1.2 kræver test.
- At logge adgang uden at følge op · lokalerne skal overvåges for uautoriseret adgang.
Det skal auditten kunne vise
- ☐ En oversigt over forsyninger, reserver og kontrakter om nødforsyning.
- ☐ Fastsatte kontroltærskler for fysiske og miljømæssige trusler og overvågning af dem.
- ☐ Rapporter fra test af nødstrøm, klima og forbindelser.
- ☐ Beskrevne sikkerhedsperimetre ud fra risikovurderingen.
- ☐ Log fra adgangskontrollen og spor af opfølgning på uautoriseret adgang.
Kilder
- Kommissionens gennemførelsesforordning (EU) 2024/2690 af 17. oktober 2024, artikel 1 og 8 og bilaget punkt 13, https://publications.europa.eu/resource/celex/32024R2690, læst 12. november 2026.
- Digitaliseringsstyrelsen, FAQ om NIS 2, https://digst.dk/tilsyn/nis-2/faq-om-nis-2/, læst 12. november 2026.
Senest gennemgået: november 2026.
Næste skridt
Find de kontroltærskler, I har fastsat for temperatur og fugt, og datoen for den seneste test af nødstrømmen.
Læs også: Har I vurderet behovet for redundans og nødstrøm? · Netarkitektur og segmentering
→ Kontakt · Tlf. 70 13 63 23 · NIS2-audit hos Nielco IT



