
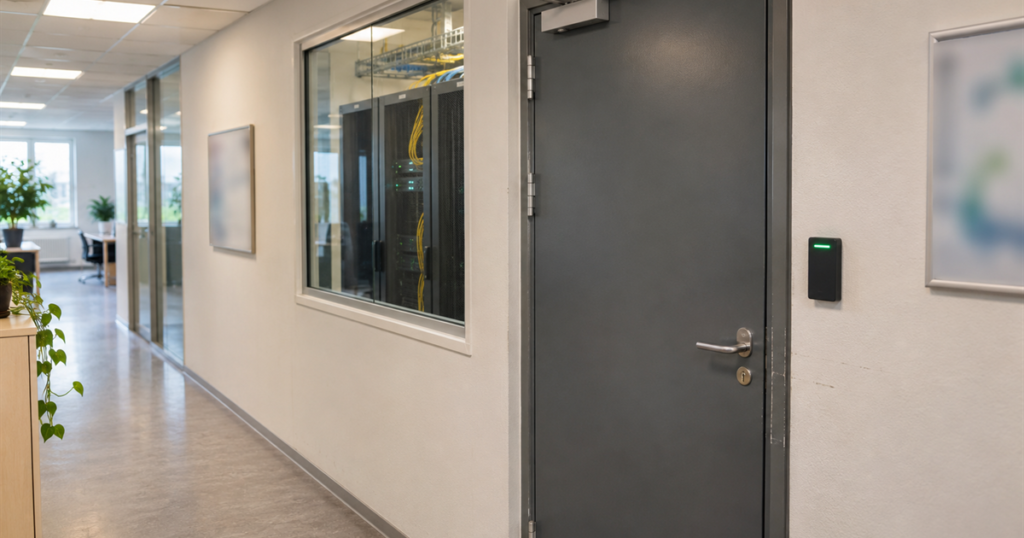
Styrelsen for Samfundssikkerheds vejledning har intet selvstændigt kapitel om fysisk sikkerhed. Det fysiske dukker op flere steder: i adgangskontrolpolitikken, i logningen, i redundansen og i begrebet alle farer.
En audit af det fysiske på compliance-niveau samler derfor trådene fra de afsnit og ser, om I har taget stilling til dem. Besigtigelsen af lokalerne er en del af auditorens metode og står ikke som krav i kilderne.
Hvor vejledningen nævner det fysiske
Grundlaget er vejledningen om cybersikkerhedsforanstaltninger (1. udgave juni 2025). Fire steder er vigtige.
Adgangskontrolpolitikken (9.b). Kravet her er, at politikken mindst identificerer og vurderer risiciene ved både logisk og fysisk adgangskontrol. Vejledningen nævner adgang til digitale systemer og til bygninger som eksempler. Dokumentationen i samme afsnit omfatter adgang til lokaler.
Logningen (2.b). Logs kan omfatte fysisk adgang, fx elektroniske adgangskontrolsystemer, og miljøhændelser, fx oversvømmelsesalarmer. Det er forslag.
Redundansen (3.c). Vurderingen af redundans bør omfatte faciliteter og forsyninger. Se redundans og nødstrøm.
Backuppen (3.b). Backup kan beskyttes med aflåste serverrum med adgangskontrol.
Hertil kommer princippet om alle farer. Vejledningen beskriver, at loven omfatter tekniske og menneskelige fejl, miljøpåvirkninger som skybrud og bevidste handlinger. Et oversvømmet serverrum er altså en risiko, der hører med i risikovurderingen.
Det, der ikke gælder alle
Forordning 2024/2690 har et selvstændigt punkt 13 om fysisk og miljømæssig sikkerhed. Punktet gælder de digitale enheder, fx cloududbydere, datacentre og leverandører af administrerede tjenester. For andre er punktet en mulig målestok og ikke et krav. Digitale enheders krav står i datacenter og hosting efter punkt 13. Vil I bruge punktet som målestok, kan det skrives ind i auditaftalen, så ingen bagefter læser fundene som brud på et krav, der ikke gælder jer.
Sådan efterprøver en audit det fysiske
Fremgangsmåden er praksis, og den bygger på vejledningens afsnit som kriterier.
Politikken. Auditor læser adgangskontrolpolitikken og ser, om den behandler fysisk adgang til de bygninger og rum, hvor systemerne bag de omfattede tjenester står. En politik, der kun handler om brugerkonti, opfylder ikke kravet i 9.b, fordi det fysiske står udtrykkeligt i kravet.
Risikoen. Auditor ser, om risikovurderingen har taget stilling til miljøhændelser og fysisk indtrængen for de lokaler, der betyder noget. Det er her, alle farer bliver konkret. Et serverrum i en kælder i et område med skybrud har en anden risiko end et rum på tredje sal, og auditor ser efter, om vurderingen viser, at forskellen er set.
De fysiske logs. Har I valgt at logge fysisk adgang eller miljøhændelser, kan auditor bede om et udtræk for en periode og se, om det bliver gennemgået. Har I valgt det fra, ser auditor efter begrundelsen.
Tildeling og fratagelse. Nøgler, adgangskort og koder er adgangsrettigheder. Auditor kan tage en stikprøve af fratrådte medarbejdere og se, om kortet blev lukket samtidig med kontoen. Det hænger sammen med personalesikkerheden.
Besigtigelsen. Auditor går rundt og ser rummene. Er døren til serverrummet låst? Står udstyret, hvor politikken siger? Står der kasser på gulvet i et rum med vandrør i loftet? Besigtigelsen giver bevis, som papir ikke kan, og den er grunden til, at en audit med fysiske lokaler ofte har et besøg på stedet. Hvornår det giver mening, står i på stedet eller på afstand.
Grænsen til den tekniske gennemgang
En compliance-audit ser på, om politikken, risikovurderingen og sporene findes og hænger sammen. Den gennemgår ikke krydsfelter, porte, kabelføring eller sensorerne i miljøovervågningen ét for ét. Den slags hører til den tekniske gennemgang af kontrolpunkterne.
Når lokalerne ikke er jeres
Står systemerne i et datacenter eller hos en driftsleverandør, ligger den fysiske sikring hos andre. Kravet om at vurdere risici for fysisk adgang følger alligevel med. Vejledningen gør det klart, at kravene står ved magt, også når driften er lagt ud til andre.
I det tilfælde ser auditor efter, hvordan I har stillet krav i aftalen og fulgt op, fx gennem leverandørens rapporter. Det hører under leverandørstyringen.
Hvad det kræver, og hvad det koster at lade være
At få det fysiske ind i politikken og risikovurderingen kræver en gennemgang af de lokaler, der huser systemerne bag tjenesterne, og en samtale med den, der har ansvaret for bygningen. For de fleste er det en halv dag på stedet og et par sider tekst.
Uden den kan politikken se fuldstændig ud på papiret og stadig mangle det, kravet nævner udtrykkeligt. Et adgangskort, der virker efter fratrædelsen, kan give lige så meget adgang som en konto, der aldrig blev lukket.
Det skal I lade være med
- At skrive en adgangskontrolpolitik uden bygninger og rum · kravet nævner fysisk adgang direkte.
- At glemme miljøet i risikovurderingen · skybrud og vand er med i alle farer.
- At gå ud fra, at datacentret har styr på det · I skal stadig kunne vise krav og opfølgning.
Det skal auditten kunne vise
- ☐ En adgangskontrolpolitik, der vurderer risici for fysisk adgang til bygninger og rum.
- ☐ Risikovurdering af miljøhændelser og fysisk indtrængen for de relevante lokaler.
- ☐ Stillingtagen til logning af fysisk adgang og miljøhændelser.
- ☐ Sammenfald mellem fratrædelse og lukning af adgangskort.
- ☐ Notat fra besigtigelsen eller krav og rapporter fra den, der driver lokalerne.
Kilder
- Styrelsen for Samfundssikkerhed, Vejledning til implementering af cybersikkerhedsforanstaltninger, 1. udgave juni 2025, afsnit 2.b, 3.b, 3.c og 9.b, læst 12. november 2026.
Senest gennemgået: november 2026.
Næste skridt
Gå hen til det rum, hvor de vigtigste systemer står, og se, om det, I ser, svarer til det, politikken siger.
Læs også: Logning og overvågning · Kontrol på stedet uden retskendelse
→ Kontakt · Tlf. 70 13 63 23 · NIS2-audit hos Nielco IT



